


DeepSeek ဆိုတဲ့ တရုတ်နိုင်ငံအခြေစိုက် AI စတင်တည်ထောင်တဲ့ ကုမ္ပဏီဟာ သူ့ရဲ့ DeepSeek-R1 LLM မော်ဒယ်နဲ့ လူသိများပါတယ်။ အခုအခါမှာတော့ အဲဒီကုမ္ပဏီဟာ အထိခိုက်မခံတဲ့ သုံးစွဲသူများနဲ့ လုပ်ငန်းဆိုင်ရာ အချက်အလက်တွေပါဝင်တဲ့ ဒေတာဘေ့စ်နှစ်ခုကို လူသိရှင်ကြား ထုတ်ဖော်မိသွားပါတယ်။
ဒီလို လုံခြုံရေးမကောင်းတဲ့ ClickHouse ဆာဗာတွေထဲမှာ ဝှက်စာစနစ် မသုံးထားတဲ့ သုံးစွဲသူတွေရဲ့ စကားပြောဆိုမှုမှတ်တမ်းတွေ၊ API ချိတ်ဆက်မှု Key တွေ၊ နောက်ကွယ်ကစနစ်ရဲ့ အသေးစိတ်အချက်အလက်တွေနဲ့ လုပ်ငန်းဆိုင်ရာ Metadata တွေ ပါဝင်တဲ့ မှတ်တမ်း ၁ သန်းကျော်ရှိတယ်လို့ အစီရင်ခံချက်အရ သိရပါတယ်။
Wiz Research ဆိုတဲ့ လုံခြုံရေးကုမ္ပဏီက DeepSeek ရဲ့ ပြင်ပအချက်အလက်အခြေပြုစနစ်တွေကို လုံခြုံရေးစစ်ဆေးမှုတစ်ခုလုပ်နေစဉ်မှာ ဒီလိုထုတ်ဖော်မိမှုကို ရှာဖွေတွေ့ရှိခဲ့တာပါ။
Wiz က DeepSeek ရဲ့ oauth2callback.deepseek.com:9000 နဲ့ dev.deepseek.com:9000 ဆိုတဲ့ ဝက်ဘ်ဆိုက်နှစ်ခုမှာ လုံခြုံရေးစစ်ဆေးမှုမလိုဘဲ SQL Query တွေကို Web Interface မှတစ်ဆင့် စိတ်ကြိုက်ရှာဖွေနိုင်တဲ့၊ မည်သူမဆို ရယူသုံးစွဲနိုင်တဲ့ ဒေတာဘေ့စ် ၂ ခုကို တွေ့ရှိခဲ့တယ်လို့ ဆိုပါတယ်။
ဒီဒေတာဘေ့စ်တွေထဲမှာ 'log_stream' ဆိုတဲ့ ဇယားတစ်ခုပါဝင်ပြီး အဲဒီဇယားထဲမှာ ၂၀၂၅ ခုနှစ်၊ ဇန်နဝါရီလ ၆ ရက်ကနေ စတင်တဲ့ အရေးကြီးတဲ့ အတွင်းရေးမှတ်တမ်းတွေ ပါဝင်နေပါတယ်။ အဲဒီမှတ်တမ်းတွေထဲမှာ -
- DeepSeek ရဲ့ chatbot ကို သုံးစွဲသူတွေရဲ့ မေးမြန်းချက်တွေ၊
- API ခေါ်ဆိုမှုတွေကို အတည်ပြုဖို့ စနစ်တွေရဲ့နောက်ကွယ်မှာ သုံးတဲ့ Key တွေ၊
- အတွင်းပိုင်း အခြေပြုစနစ်နဲ့ ဝန်ဆောင်မှုဆိုင်ရာ အချက်အလက်တွေ၊
- လုပ်ငန်းဆိုင်ရာ Metadata အမျိုးမျိုးတို့ ပါဝင်နေပါတယ်။
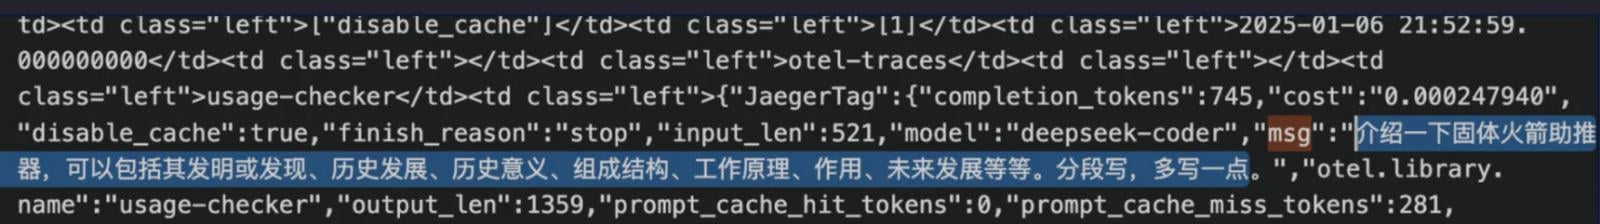
ဝှက်စာမသုံးထားသော မေးမြန်းချက်များ (Source: Wiz)
Wiz က "ဒီလိုအချက်အလက်တွေကို ရယူနိုင်တာဟာ DeepSeek ရဲ့ လုံခြုံရေးအတွက်ရော၊ သူ့ရဲ့ သုံးစွဲသူတွေအတွက်ပါ ကြီးမားတဲ့ အန္တရာယ် ဖြစ်စေနိုင်တယ်" လို့ မှတ်ချက်ပြုထားပါတယ်။
"တိုက်ခိုက်သူတစ်ယောက်ဟာ အရေးကြီးတဲ့ မှတ်တမ်းတွေနဲ့ မေးမြန်းထားတဲ့ တကယ့်စာသားတွေကို ရယူနိုင်ရုံသာမက ClickHouse ရဲ့ စီမံခန့်ခွဲမှုပုံစံပေါ် မူတည်ပြီး SELECT * FROM file('filename') လို Query တွေကို အသုံးပြုကာ ဝှက်စာမသုံးထားတဲ့ စာသားအဖြစ်ရှိနေတဲ့ စကားဝှက်တွေ၊ ဆာဗာအတွင်းပိုင်းထဲက အရေးကြီးတဲ့ဖိုင်တွေကိုပါ ခိုးထုတ်ယူနိုင်ပါတယ်။"

ပေါက်ကြားခဲ့သော ဒေတာများ (Source: Wiz)
Wiz က ပိုမိုထိုးဖောက်နိုင်တဲ့ Query တွေကို လုပ်ဆောင်နိုင်ပေမယ့် သူ့ရဲ့ သုတေသနကို ကျင့်ဝတ်ဆိုင်ရာကန့်သတ်ချက်တွေအတွင်းမှာပဲ စောင့်ထိန်းဖို့ ရှာဖွေမှုကို အကန့်အသတ်နဲ့သာ ဆောင်ရွက်ခဲ့တယ်လို့ ဆိုပါတယ်။
ဒီထုတ်ဖော်မိမှုကို Wiz ရဲ့ သုတေသီတွေကပဲ ပထမဆုံးရှာဖွေတွေ့ရှိသူတွေလား၊ ဒါမှမဟုတ် အခုအချိန်မှာ ဒီမှားယွင်းစီမံခဲ့မှုကို အဖျက်အမှောင့်လုပ်တဲ့သူတွေက အမြတ်ထုတ်ပြီးပြီလား ဆိုတာကိုတော့ မသိရသေးပါဘူး။
ဘယ်လိုပဲဖြစ်ဖြစ် Wiz က DeepSeek ကို ဒီကိစ္စအကြောင်း အသိပေးခဲ့ပြီး DeepSeek ကလည်း ချက်ချင်းဆိုသလို ဒီထုတ်ဖော်မိမှုကို ဖြေရှင်းခဲ့တာကြောင့် အခုအခါမှာတော့ ဒီဒေတာဘေ့စ်တွေကို မည်သူမဆို ကြည့်ရှုနိုင်ခြင်း မရှိတော့ပါဘူး။
DeepSeek ရဲ့ လုံခြုံရေးပြဿနာများ
DeepSeek ဟာ တရုတ်နိုင်ငံအခြေစိုက် နည်းပညာကုမ္ပဏီတစ်ခုဖြစ်တာကြောင့် တရုတ်အစိုးရရဲ့ တင်းကြပ်တဲ့ အချက်အလက်တောင်းဆိုမှုတွေကို လိုက်နာရမယ်ဆိုတဲ့ စိုးရိမ်မှုတွေအပြင် ကုမ္ပဏီဟာ လုံခြုံရေးဆိုင်ရာ အကာအကွယ်တွေကို ခိုင်မာစွာ မတည်ဆောက်ထားဘူးဆိုတာကိုလည်း တွေ့ရပါတယ်။ ဒါကြောင့် အထိခိုက်မခံတဲ့ အချက်အလက်တွေကို အန္တရာယ်ဖြစ်စေနိုင်ပါတယ်။
သုံးစွဲသူတွေရဲ့ မေးမြန်းချက်တွေကို ထုတ်ဖော်မိမှုဟာ ကိုယ်ရေးကိုယ်တာ ချိုးဖောက်မှုတစ်ခုဖြစ်ပြီး ဒီ AI မော်ဒယ်ကို အထိခိုက်မခံတဲ့ လုပ်ငန်းဆိုင်ရာ လုပ်ငန်းတွေမှာ အသုံးပြုနေတဲ့ အဖွဲ့အစည်းတွေအတွက် စိုးရိမ်စရာကောင်းတဲ့ ကိစ္စတစ်ခုဖြစ်ပါတယ်။
ဒါ့အပြင် စနစ်နောက်ကွယ်က အသေးစိတ်အချက်အလက်တွေနဲ့ API Key တွေကို ထုတ်ဖော်မိမှုဟာ တိုက်ခိုက်သူတွေကို DeepSeek ရဲ့ အတွင်းပိုင်းကွန်ရက်တွေထဲကို ဝင်ရောက်နိုင်ဖို့၊ လုပ်ပိုင်ခွင့်မြှင့်တင်ဖို့နဲ့ ပိုမိုကြီးမားတဲ့ ချိုးဖောက်မှုတွေ လုပ်ဆောင်နိုင်ဖို့ အခွင့်အလမ်းတွေ ဖန်တီးပေးနိုင်ပါတယ်။
ဒီအပတ်အစောပိုင်းမှာပဲ ဒီတရုတ်ပလက်ဖောင်းဟာ မရပ်မနား ဆိုက်ဘာတိုက်ခိုက်မှုတွေကို ခံနေရပြီး ဒီတိုက်ခိုက်မှုတွေကို ကာကွယ်နိုင်စွမ်း မရှိဘူးလို့ ထင်ရပါတယ်။ ဒါကြောင့် ကုမ္ပဏီဟာ သုံးစွဲသူအသစ်တွေ မှတ်ပုံတင်ခွင့်ကို ၂၄ နာရီနီးပါး ရပ်ဆိုင်းထားခဲ့ရပါကြောင်း …
Bill Toulas ၏ “DeepSeek exposes database with over 1 million chat records” ကို မျိုးမြင့်ထိုက်နှင့် မြတ်သဇင်မွန် ဘာသာပြန်ဆိုသည်။